Gesla, kot so 123456, geslo123, imena družinskih članov in rojstni datumi, še vedno predstavljajo nevarnost za spletne račune. Posebej tvegano je, če isto geslo uporabljamo za elektronsko pošto, Facebook in druge storitve. Kdor pridobi eno takšno geslo, lahko poskuša z njim dostopati tudi do preostalih računov.
Na slabe navade je v oktobru, evropskem mesecu kibernetske varnosti, znova opozoril Urad Vlade Republike Slovenije za informacijsko varnost. Po podatkih raziskave Eurobarometer samo 46 odstotkov zaposlenih v Sloveniji za službene račune vedno uporablja močna in edinstvena gesla. Evropsko povprečje znaša 49 odstotkov.
To ne pomeni, da ima več kot polovica Slovencev geslo 123456. Raziskava se nanaša na uporabo močnih in edinstvenih gesel za službene račune. Pokaže pa, da številni uporabniki še vedno niso dovolj dosledni pri zaščiti svojih podatkov.

Zakaj je uporaba istega gesla tako nevarna?
Predstavljajte si, da imate za elektronsko pošto, Facebook in spletno trgovino enako geslo.
Če spletna trgovina doživi vdor in napadalci pridobijo vaše prijavne podatke, lahko isto kombinacijo elektronskega naslova in gesla preizkusijo še pri drugih storitvah.
Za to jim ni treba poznati vas osebno. Takšne poskuse lahko izvajajo samodejni računalniški programi.
Še posebej nevarno je, če jim uspe vstopiti v vašo elektronsko pošto. Prek nje je namreč pri številnih storitvah mogoče zahtevati ponastavitev gesla.
Zato strokovnjaki priporočajo, da ima vsak pomemben račun svoje dolgo, edinstveno geslo. Če eno geslo uide, s tem niso neposredno ogroženi vsi drugi računi.
Najprej zaščitite elektronsko pošto
Elektronska pošta je eden najpomembnejših spletnih računov, čeprav nanjo pogosto gledamo samo kot na prostor za prejemanje sporočil.
Prek nje potrjujemo spletne nakupe, prejemamo račune, urejamo rezervacije in ponastavljamo gesla.
Če želite izboljšati njeno varnost, najprej preverite, ali uporabljate geslo, ki ga imate še kje drugje.
Če ga uporabljate, ga zamenjajte z novim in edinstvenim. Za ustvarjanje in shranjevanje gesel lahko uporabite upravljalnik gesel, ki omogoča, da si ni treba zapomniti vsakega posebej.
Nato vključite preverjanje v dveh korakih. To pomeni, da za prijavo poleg gesla potrebujete še dodatno potrditev, na primer prek telefonske aplikacije ali varnostnega ključa.
Preverite tudi obnovitveni telefonski kontakt, nadomestni elektronski naslov in seznam naprav, v katerih ste prijavljeni. Neznane prijave oziroma naprave odstranite.
Kako varni so vaši spletni računi?
Izberite račun in označite varnostne ukrepe, ki jih že uporabljate. Gesel ne vpisujte.
Začnite z edinstvenim geslom in dodatnim preverjanjem prijave.
To je informativni pregled, ne preverjanje dejanske varnosti računa. Podatki ostanejo v brskalniku; ničesar ne pošiljamo na strežnik.
Facebook: preverite geslo in prijavljene naprave
Facebook je pogosta tarča spletnih prevar. Napadalci poskušajo pridobiti dostop do računov, nato pa lahko z njimi pošiljajo sporočila prijateljem, objavljajo prevare ali zlorabljajo povezane strani.
Posebej previdni bodite pri sporočilih, ki vas opozarjajo, da bo vaš profil izbrisan, če takoj ne potrdite gesla.
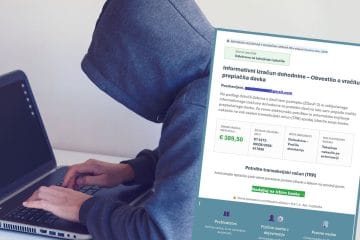
Takšna sporočila so lahko poskus spletnega ribarjenja. Goljufi pripravijo ponarejeno prijavno stran, ki je videti podobna pravi, in čakajo, da uporabnik sam vnese svoje podatke.
V Facebooku odprite nastavitve računa oziroma Metino središče računov in poiščite razdelek »Geslo in varnost«. Tam lahko preverite možnosti spremembe gesla, dvostopenjskega preverjanja in naprav, v katerih ste prijavljeni. Imena posameznih možnosti se lahko glede na različico aplikacije nekoliko razlikujejo.
Če opazite prijavo iz neznane naprave ali kraja, preverite dejavnost računa, odjavite sumljive seje in zamenjajte geslo.
Prav tako nikoli ne posredujte prijavne kode osebi, ki vas zanjo prosi prek Messengerja, četudi se predstavlja kot prijatelj.
Pri spletni banki je pomembno še nekaj več kot geslo
Spletne in mobilne banke praviloma uporabljajo dodatne varnostne mehanizme, kot so potrjevanje prijav, plačil ali drugih občutljivih dejanj v mobilni aplikaciji.
To pa še ne pomeni, da so uporabniki varni pred vsemi prevarami.
Goljuf lahko na primer pošlje sporočilo, da je vaš bančni račun blokiran, in vas pozove, da kliknete povezavo. Na ponarejeni strani nato zahteva prijavne podatke ali potrditev v mobilni banki.
Druga nevarnost je telefonski klic osebe, ki se lažno predstavlja kot bančni uslužbenec in vas prepričuje, da morate zaradi domnevne nevarnosti takoj potrditi določeno transakcijo.
Če niste sami začeli prijave ali plačila, ne potrjujte zahteve v bančni aplikaciji.
Do spletne banke dostopajte prek uradne aplikacije ali spletnega naslova, ki ste ga sami vnesli oziroma shranili. Ne uporabljajte povezav iz nepričakovanih SMS-sporočil in elektronske pošte.
Če sumite, da ste podatke že razkrili ali potrdili neznano plačilo, nemudoma pokličite svojo banko na uradno objavljeno številko. Pri morebitni zlorabi kartice ali računa je hitrost ukrepanja pomembna.
Kako ustvariti geslo, ki si ga ni treba zapomniti?
Močno geslo ni nujno takšno, ki vsebuje toliko nenavadnih znakov, da si ga ne moremo zapomniti.
Pomembni sta predvsem dolžina in nepredvidljivost.
Za geslo, ki si ga morate zapomniti sami, je lahko primerna dolga kombinacija več naključno izbranih, nepovezanih besed. Izogibajte se znanim izrekom, imenovanju družinskih članov, datumom in očitnim zaporedjem.
Še enostavnejša možnost je upravljalnik gesel, ki za vsak račun ustvari dolgo, naključno geslo in ga varno shrani.
Tako si morate zapomniti predvsem močno glavno geslo za upravljalnik, druge podatke pa lahko shranjuje program.
Kjer je mogoče, vključite tudi prijavo s pristopnim ključem (passkey). Ta omogoča prijavljanje z varnostnim mehanizmom naprave, na primer prstnim odtisom ali PIN-kodo, in je odpornejši proti številnim običajnim načinom kraje gesel.
Pet minut za pregled spletne varnosti
Najprej preverite tri račune, pri katerih bi vam nepooblaščen dostop lahko povzročil največ težav.
| Račun | Kaj preveriti |
|---|---|
| Elektronska pošta | Edinstveno geslo, dodatno preverjanje in obnovitvene podatke |
| Geslo, dvostopenjsko preverjanje in prijavljene naprave | |
| Spletna banka | Uradno aplikacijo, obvestila o transakcijah in načine potrjevanja |
Če za vse tri storitve uporabljate isto geslo, je to razlog za ukrepanje. Prednost dajte zaščiti elektronske pošte in drugih računov, ki omogočajo obnovitev prijavnih podatkov.
Gesel sicer ni treba spreminjati vsak mesec samo zaradi koledarja. Zamenjati jih je treba predvsem takrat, ko so šibka, ponovljena ali obstaja sum, da so bila razkrita.
Kdor ni prepričan, ali je prejel pravo opozorilo banke, dostavne službe ali spletne storitve, naj se ne odzove neposredno prek povezave v sporočilu. Varneje je odpreti uradno aplikacijo ali samostojno obiskati spletno stran ponudnika.
Oktobrsko opozorilo državnega urada je tako tudi priložnost, da pregledamo nekaj računov, ki jih uporabljamo skoraj vsak dan. Pri večini uporabnikov se največja izboljšava začne z dvema ukrepoma: edinstvenim geslom za vsako storitev in dodatnim preverjanjem ob prijavi.